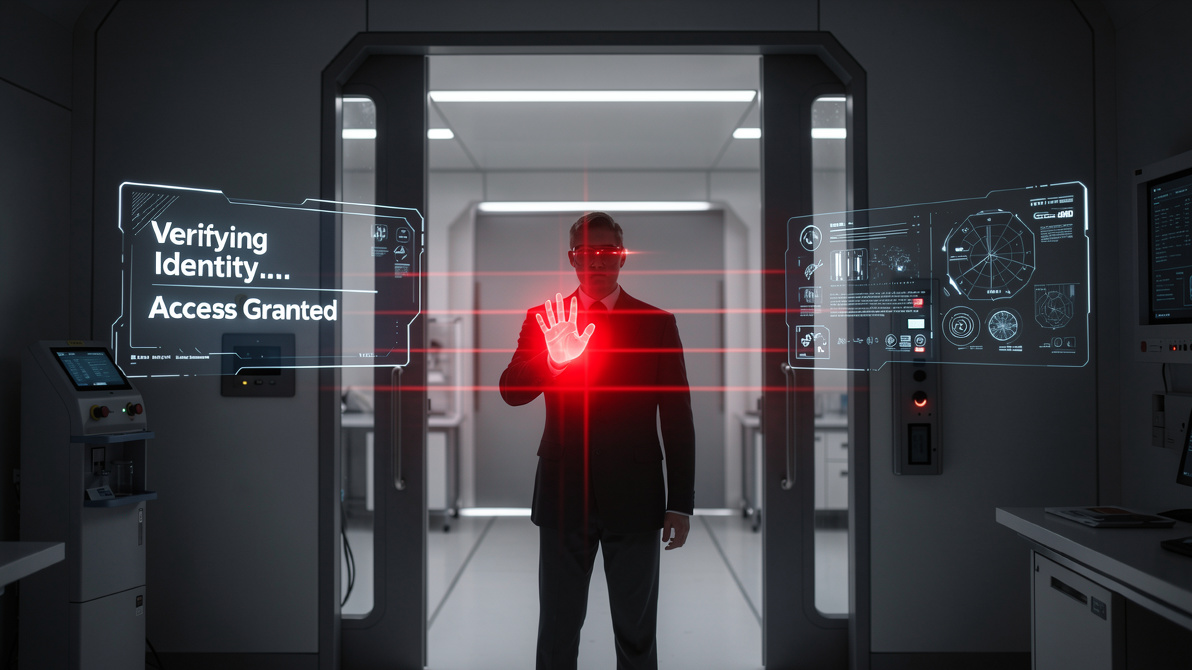
Nunca Confiar, Siempre Verificar
Durante décadas, la seguridad informática se basó en el modelo de «castillo y foso»: se confiaba plenamente en cualquier usuario o dispositivo dentro de la red corporativa. Sin embargo, la sofisticación de las amenazas internas y el robo de credenciales han hecho que este modelo sea obsoleto y peligroso. La Cultura Zero Trust (Confianza Cero) surge como la respuesta necesaria, partiendo de la premisa de que la red siempre es hostil y que ningún usuario, por más alto que sea su rango, debe tener acceso automático.
Identidad como el Nuevo Perímetro
En un entorno Zero Trust, el centro de gravedad se desplaza de la red a la identidad. Cada intento de acceso a un recurso empresarial debe ser validado rigurosamente. Esto implica la implementación obligatoria de Autenticación de Múltiple Factor (MFA), donde no basta con una contraseña. Se requieren biometría, tokens de seguridad o notificaciones push en dispositivos verificados. Esta cultura enseña a la organización que la seguridad no es una molestia, sino un protocolo de seguridad que protege la integridad de cada miembro del equipo.
Microsegmentación y Mínimo Privilegio
Otro pilar fundamental es la microsegmentación de la red. En lugar de tener una sola red amplia donde un atacante puede moverse libremente («movimiento lateral»), Zero Trust divide la infraestructura en zonas pequeñas y controladas. Un empleado de contabilidad no tiene por qué tener visibilidad sobre el servidor de desarrollo, y viceversa. Aplicar el «Principio de Mínimo Privilegio» asegura que cada usuario tenga exactamente los accesos que necesita para cumplir su función, y nada más. Esto reduce drásticamente el radio de impacto en caso de que una cuenta sea comprometida.
Monitoreo Continuo y Respuesta
Adoptar una cultura Zero Trust no es un proyecto de una sola vez, es un proceso continuo. Requiere el análisis constante del comportamiento de los usuarios. Si un gerente que siempre se conecta desde Lima de repente intenta acceder a archivos sensibles desde Europa a las 2 AM, el sistema debe bloquear el acceso automáticamente y solicitar una re-verificación. En NSS, ayudamos a las empresas peruanas a implementar esta transición de forma gradual, educando al personal y desplegando tecnologías que automatizan la verificación, creando un entorno donde la seguridad es intrínseca y no un parche externo.